IoT Dünyası IoT Dünyası
Sponsor Ol
IoT Dünyası IoT Dünyası
  • Sektörler
    • Endüstriyel IoT
    • Akıllı Şehirler
    • Akıllı Bina
    • Akıllı Ev
    • Otomotiv & Mobilite
    • Ulaşım & Lojistik
    • Sağlık
    • Enerji & Sürdürülebilirlik
    • Tarım & Gıda
    • Perakende
  • Teknoloji
    • Bağlantı Teknolojileri
    • LoRaWAN
    • NB-IoT & LTE-M
    • 5G & RedCap
    • Yapay Zeka & Edge
    • IoT Güvenliği
    • Sensörler & Donanım
  • Ekosistem
    • Markalar & Üreticiler
    • Yazılım & Platformlar
    • Ekosistem Partnerleri
    • Operatörler
    • Girişimler & Yatırımlar
    • İş Dünyası & Pazar
  • Analiz
    • Analiz & Görüş
    • Raporlar & Araştırmalar
    • Vaka Çalışmaları
    • Rehberler
  • Etkinlikler
  • Türkiye
  • Katkıda Bulun
    • Haber Gönder
    • Konuk Yazar Ol
    • Ücretsiz Mentorluk
    • Reklam & Sponsorluk
    • İletişim
    • Hakkımızda

Kategoriler

Endüstriyel IoT 35 Yazı
Bağlantı Teknolojileri 41 Yazı
IoT Güvenliği 38 Yazı
Akıllı Şehirler 16 Yazı
Enerji & Sürdürülebilirlik 28 Yazı
Türkiye 33 Yazı
Rehberler 25 Yazı

Sosyal Medya

  • Sektörler
    • Endüstriyel IoT
    • Akıllı Şehirler
    • Akıllı Bina
    • Akıllı Ev
    • Otomotiv & Mobilite
    • Ulaşım & Lojistik
    • Sağlık
    • Enerji & Sürdürülebilirlik
    • Tarım & Gıda
    • Perakende
  • Teknoloji
    • Bağlantı Teknolojileri
    • LoRaWAN
    • NB-IoT & LTE-M
    • 5G & RedCap
    • Yapay Zeka & Edge
    • IoT Güvenliği
    • Sensörler & Donanım
  • Ekosistem
    • Markalar & Üreticiler
    • Yazılım & Platformlar
    • Ekosistem Partnerleri
    • Operatörler
    • Girişimler & Yatırımlar
    • İş Dünyası & Pazar
  • Analiz
    • Analiz & Görüş
    • Raporlar & Araştırmalar
    • Vaka Çalışmaları
    • Rehberler
  • Etkinlikler
  • Türkiye
  • Katkıda Bulun
    • Haber Gönder
    • Konuk Yazar Ol
    • Ücretsiz Mentorluk
    • Reklam & Sponsorluk
    • İletişim
    • Hakkımızda
Ana Sayfa/Endüstriyel IoT/Siemens Industrial Edge’de kritik açık: “Node2Shell” CVSS 9.8
Endüstriyel IoTIoT Güvenliği

Siemens Industrial Edge’de kritik açık: “Node2Shell” CVSS 9.8

Siemens, Industrial Edge yönetim uygulamalarını etkileyen ve Brotli sıkıştırma kütüphanesindeki bir taşmadan kaynaklanan CVE-2026-111497 açığı için uyarı yayımladı. Bazı uygulamalar için henüz yama...
Talha Çamlıca
Talha Çamlıca
1 Kasım 2026 2 dk okuma
12 0
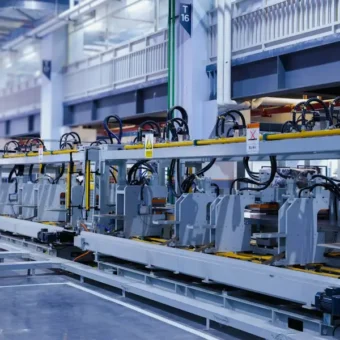
Endüstriyel üretim hattında dokunmatik kontrol paneli

Güncelleme (16 Kasım 2026): Etkilenen ürünlerin kapsamı genişledi

CISA, 12 Kasım’da Node2Shell açığıyla (CVE-2026-111497, CVSS 9,8) ilgili Siemens’in beş duyurusunu ve bir Hitachi Energy RTU500 güncellemesini yeniden yayımladı. Etkilenen ürünler artık Industrial Edge ile sınırlı değil:

İçindekiler

  • Güncelleme (16 Kasım 2026): Etkilenen ürünlerin kapsamı genişledi
  • Açık nereden kaynaklanıyor?
  • Etkilenen ürünler
  • Ne yapılmalı?
  • Neden önemli?
  • Desigo CC V8 ve V9 (bina otomasyonu): Düzeltme sürümü henüz belirtilmedi
  • Gridscale X DSA 5.3 sürümleri (5.4 öncesi) ve Gridscale X PSS®E 36.8.0 öncesi (şebeke yönetimi)
  • Industrial Edge Management bileşenleri: Cloud Connector Configurator 1.24.3 öncesi, Data Flow Monitoring 3.0.18 öncesi, Databus Configurator 4.0.1 öncesi, DataXess Configurator 1.5.7 öncesi, Edge OPC UA Server Configurator 2.3.10 öncesi, Flow Creator Configurator 1.15.1 öncesi; Common Configurator, Industrial Edge Hub ve Industrial Edge Management Cloud için tüm sürümlerde geçici önlemler öneriliyor
  • RUGGEDCOM APE1808 (PAN-OS üzerinden)

Siemens bazı bileşenler için düzeltme yayımladı, diğerleri için hazırlık sürüyor. Industrial Edge Management’ta yönetim uygulaması kurulu değilse işlem gerekmiyor. Siemens ürünlerine yönelik bir saldırı bildirilmedi, ancak açık başka hedeflerde istismar ediliyor. Desigo CC Türkiye’de AVM, hastane ve havalimanı gibi büyük binalarda yaygın kullanıldığı için sürüm kontrolü öncelikli. Kaynak: Viakoo, Günlük OT Güvenlik (14 Kasım).

Siemens, endüstriyel uç bilişim platformu Industrial Edge’i etkileyen kritik bir güvenlik açığı için 30 Ekim’de uyarı (SSA-443410) yayımladı. “Node2Shell” olarak adlandırılan ve CVE-2026-111497 koduyla takip edilen açık, CVSS v3.1’de 9.8, CVSS v4.0’da 9.2 puan alıyor.

Açık nereden kaynaklanıyor?

Sorun, Google’ın Brotli sıkıştırma kütüphanesinin 1.0.3 ile 1.2.0 arasındaki sürümlerindeki bir arabellek taşmasından (sınır dışı yazma) kaynaklanıyor. Kimlik doğrulaması gerektirmeyen uzak bir saldırgan, özel hazırlanmış Brotli ile sıkıştırılmış bir veri akışı göndererek kod çözücü belleğini bozabiliyor. Bu da hassas bilgilerin sızmasına, hizmet kesintisine ve potansiyel olarak uzaktan kod çalıştırmaya yol açabiliyor. Brotli’nin 1.0.10, 1.1.1 ve 1.2.1 sürümleri açığı kapatıyor.

Etkilenen ürünler

  • Industrial Edge Hub ve Industrial Edge Management Cloud: Siemens tarafından yönetilen bulut servislerinde 28-29 Ekim itibarıyla düzeltildi; kullanıcının bir şey yapmasına gerek yok.
  • Henüz yaması olmayan yönetim uygulamaları: Cloud Connector Configurator, Common Configurator (IEM ve Edge üzerinde), Databus Configurator, Edge OPC UA Server Configurator, Flow Creator Configurator ve Data Flow Monitoring.

Ne yapılmalı?

Siemens’in önerileri şöyle:

  • Industrial Edge Management (IEM) üzerinde yönetim uygulaması kurulu değilse herhangi bir işlem gerekmiyor; kütüphane yazılım yığınında bulunsa da ilgili işlev kullanılmıyor.
  • Etkilenen yönetim uygulamaları kuruluysa, yama gelene kadar bu uygulamalar kaldırılmalı ya da IEM örneği bir güvenlik duvarı veya web uygulama güvenlik duvarı (WAF) ile korunmalı.
  • Cihaz üzerindeki Common Configurator ve Data Flow Monitoring, düzeltme yayımlanana kadar durdurulmalı.
  • Genel olarak cihazlara ağ erişimi kısıtlanmalı ve Siemens’in endüstriyel güvenlik kılavuzları uygulanmalı.

Siemens ek düzeltmeler üzerinde çalıştığını belirtiyor, ancak bir tarih vermedi. Aynı açık, Siemens RUGGEDCOM APE1808 cihazlarında çalışan Palo Alto Networks PAN-OS yazılımını da etkiliyor; bu cihazlar için güncel PAN-OS sürümüne geçilmesi öneriliyor.

Neden önemli?

Industrial Edge, fabrikalarda makine verisini toplayıp işleyen ve OT ile IT arasında köprü kuran bir platform. Bu katmandaki bir açık, üretim verisine ve uç cihazlara giden yolu açabilir. Açık, yaygın kullanılan açık kaynak bir kütüphaneden geldiği için yazılım bileşenlerinin takibinin, yani SBOM’un önemini de bir kez daha gösteriyor. Endüstriyel ağlarda varlık görünürlüğü sorununu ele alan OT envanter haberimize de göz atabilirsiniz.

Kaynak: Siemens ProductCERT SSA-443410

Yazıyı Paylaş

Talha Çamlıca

Talha Çamlıca

Talha Çamlıca, Endüstriyel IoT, MES ve enerji yönetimi alanlarında B2B satış, pazarlama ve iş geliştirme yürüten bir profesyoneldir. Kariyerine jeoloji mühendisi olarak sahada başladı. Maden aramadan Karadeniz doğal gaz keşfine uzanan sondaj operasyonlarında SCADA verilerini gerçek zamanlı izledi. Ardından ERP yazılımında full-stack Java geliştirici olarak çalıştı, sonra da teknik satış ve iş geliştirmeye yöneldi.Milesight ve ThingsBoard’un Türkiye distribütöründe iş geliştirme yöneticisi olarak İSO 500 listesindeki sanayi kuruluşlarına OEE, enerji yönetimi, akıllı bina ve akıllı şehir projeleri kazandırdı. Bu dönemde şirketin ThingsBoard iş ortaklığını önce Gold, ardından Platinum seviyesine taşıdı.İTÜ Executive MBA mezunu olan Talha, Işık Üniversitesi’nde ve Yapay Zekâ Fuarı’nda LoRaWAN ve IoT eğitimleri verdi, IEEE Computer Society Türkiye’nin CSCON’26 etkinliğinde gönüllü eğitmen olarak yer aldı. 2026’da Türkiye’nin IoT ekosistemini tek çatı altında buluşturmak için IoT Dünyası’nı kurdu. Yalnızca IoT’ye odaklanan bağımsız bir medya platformu olan IoT Dünyası, tarafsız bir yaklaşımla içerik üreterek okurların doğru teknolojiyi ve doğru çözümü seçmesine yardımcı oluyor.

Elektrik sayacının yakın çekimi
Önceki

EPDK: 4 milyon akıllı sayaç takıldı, 7 milyon abone uzaktan okunacak

Klavye üzerinde altın renkli asma kilit
Sonraki

İngiltere’den kritik altyapı için asgari siber dayanıklılık çıtası: CAF Core Profile

Yazarlar
Talha Çamlıca
Talha Çamlıca
Bizi Takip Edin
LinkedIn
Takip Et
YouTube
Abone Ol
Instagram
Takip Et
Gökyüzünde dalgalanan Türk bayrağı
Bültene Abone Olun

Türkiye ve dünyadan öne çıkan IoT haberleri, analizler ve etkinlikler e-posta kutunuza gelsin.

Spam yok. İstediğiniz zaman tek tıkla abonelikten çıkabilirsiniz. Gizlilik ve Çerez Politikası

Teşekkürler! Aboneliğinizi tamamlamak için e-posta kutunuza gelen onay bağlantısına tıklayın (gelen kutusunda yoksa spam klasörüne bakın).

Popüler Yazılar
5G baz istasyonu anteni
Ericsson ve Altair ilk 5G eRedCap bağlantısını tamamladı: ticari cihazlar 2027’de
21 Kasım 2026
Karavan römorku çeken arazi aracı
Römork fren kontrolcülerinde kritik Bluetooth açıkları: Yakındaki saldırgan fren komutu gönderebiliyor
21 Kasım 2026
Gün batımında elektrik iletim hattı direği
COP31’de son gün: “Antalya Mutabakatı” için müzakereler sürüyor, 2035’e kadar yüzde 35 elektrifikasyon hedefi taslakta
20 Kasım 2026

İlgili Yazılar

Karavan römorku çeken arazi aracı
Talha Çamlıca
Yazar: Talha Çamlıca
IoT Güvenliği

Römork fren kontrolcülerinde kritik Bluetooth açıkları: Yakındaki saldırgan fren komutu gönderebiliyor

21 Kasım 2026
Panoda sıralanmış elektrik sayaçları
Talha Çamlıca
Yazar: Talha Çamlıca
Enerji & Sürdürülebilirlik

Japon akıllı sayaç üreticisi Osaki Electric fidye yazılımı saldırısıyla üretimi durdurdu

20 Kasım 2026
Süpermarkette soğutmalı meyve ve sebze reyonu
Talha Çamlıca
Yazar: Talha Çamlıca
IoT Güvenliği

Market soğutma sistemlerine saldırılar sonrası LoRaWAN ile “bağımsız” sıcaklık izleme öne çıkıyor

20 Kasım 2026
Modern bir fabrikada otomatik üretim hattı
Talha Çamlıca
Yazar: Talha Çamlıca
Endüstriyel IoT

Adana Model Fabrika ile Tayvan Verimlilik Merkezi arasında akıllı üretim ve yapay zekâ iş birliği

20 Kasım 2026
IoT Dünyası IoT Dünyası
  • bilgi@iotdunyasi.com
  • İstanbul, Türkiye

Hızlı Erişim

  • Ana Sayfa
  • Hakkımızda
  • Analiz & Görüş
  • Rehberler
  • Etkinlikler
  • Reklam & Sponsorluk
  • Haber Gönder
  • Konuk Yazar Ol
  • İletişim

Popüler Konular

  • Endüstriyel IoT
  • Bağlantı Teknolojileri
  • Uydu IoT
  • IoT Güvenliği
  • Ekosistem

Kategoriler

5G & RedCap
Akıllı Bina
Akıllı Ev
Akıllı Şehirler
Analiz & Görüş
Bağlantı Teknolojileri
Ekosistem
Ekosistem Partnerleri
Endüstriyel IoT
Enerji & Sürdürülebilirlik

Bültenimize Abone Olun

Türkiye ve dünyadan öne çıkan IoT haberleri, analizler ve etkinlikler e-posta kutunuza gelsin.

Spam yok. İstediğiniz zaman tek tıkla abonelikten çıkabilirsiniz. Gizlilik ve Çerez Politikası

Teşekkürler! Aboneliğinizi tamamlamak için e-posta kutunuza gelen onay bağlantısına tıklayın (gelen kutusunda yoksa spam klasörüne bakın).

© 2026 IoT Dünyası. Tüm hakları saklıdır. · Gizlilik ve Çerez Politikası

Bizi Takip Edin
Onayı Yönet

Deneyiminizi iyileştirmek ve site trafiğini ölçmek için çerezler kullanıyoruz. Tercihinizi dilediğiniz zaman değiştirebilirsiniz.

Fonksiyonel Her zaman aktif
Teknik depolama veya erişim, abone veya kullanıcı tarafından açıkça talep edilen belirli bir hizmetin kullanılmasını sağlamak veya bir elektronik iletişim ağı üzerinden bir iletişimin iletimini gerçekleştirmek amacıyla meşru bir amaç için kesinlikle gereklidir.
Tercihler
Teknik depolama veya erişim, abone veya kullanıcı tarafından talep edilmeyen tercihlerin saklanmasının meşru amacı için gereklidir.
İstatistik
Sadece istatistiksel amaçlar için kullanılan teknik depolama veya erişim. Sadece anonim istatistiksel amaçlar için kullanılan teknik depolama veya erişim. Mahkeme celbi, İnternet Hizmet Sağlayıcınızın gönüllü uyumu veya üçüncü bir taraftan ek kayıtlar olmadan, yalnızca bu amaçla saklanan veya alınan bilgiler genellikle kimliğinizi belirlemek için kullanılamaz.
Pazarlama
Teknik depolama veya erişim, reklam göndermek için kullanıcı profilleri oluşturmak veya benzer pazarlama amaçları için kullanıcıyı bir web sitesinde veya birkaç web sitesinde izlemek için gereklidir.
  • Seçenekleri yönet
  • Hizmetleri yönetin
  • {vendor_count} satıcılarını yönetin
  • Bu amaçlar hakkında daha fazla bilgi edinin
Tercihleri görüntüle
  • {title}
  • {title}
  • {title}