Alman drone üreticisi Quantum Systems’e siber saldırı: Alman ordusu drone’ları önlem olarak yere indirdi
Şirket Ekim sonunda aktif bir siber saldırı tespit ettiğini doğruladı. Basına göre zararlı dosya, drone görev planlama yazılımı QBase'in güncelleme sunucusuna yerleştirildi.
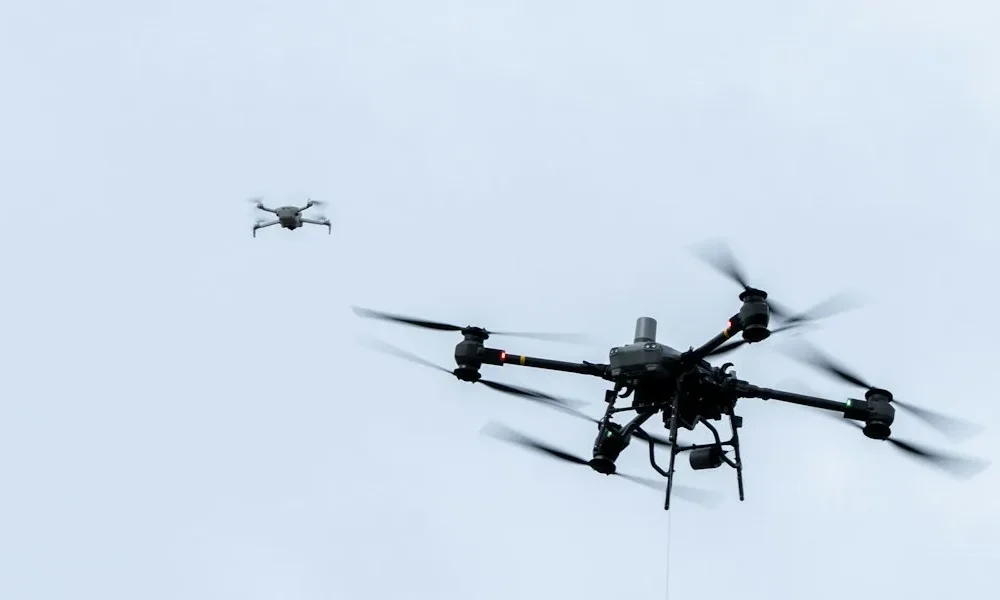
Keşif ve önleyici drone’lar üreten Alman savunma teknolojisi şirketi Quantum Systems, Ekim 2026 sonunda “düşman aktörlerin yürüttüğü aktif bir siber saldırı” tespit ettiğini doğruladı. Şirket, tehdidin iç ekipleri ve devlet kurumlarıyla birlikte kontrol altına alındığını, olayın yetkililere bildirildiğini ve sistemlerinin kullanımının son kullanıcılar için risk oluşturmadığını açıkladı. Soruşturma sürüyor.
Basına yansıyan ayrıntılar
Der Spiegel ve Financial Times’ın şirket içi kaynaklara dayandırdığı haberlere göre saldırganlar, şirketin Windows tabanlı yer kontrol ve görev planlama yazılımı QBase’in güncellemelerini dağıtan sunucuya zararlı bir dosya yerleştirdi. Beklenmeyen güncelleme şirket içinde alarm verdi; kaç müşterinin bu güncellemeyi kurduğu belli değil. Bu ayrıntılar şirket tarafından doğrulanmadı ve saldırganın kim olduğu açıklanmadı.
- Der Spiegel’e göre QBase, Alman ordusunda “Falke” adıyla kullanılan Vector keşif drone’unun görevlerini planlamak için kullanılıyor.
- Alman ordusu (Bundeswehr) şirketin drone’larını önlem olarak yere indirdi ve bunları yakın tarihli bir tatbikattan çıkardı.
- Habere göre askeri karşı istihbarat (MAD), iç istihbarat (BfV) ve federal siber güvenlik ajansı (BSI) olayı inceliyor.
- Şirket 13 Kasım’da Reuters’a filonun Almanya ve Bundeswehr dahil dünya genelinde normal çalıştığını, uçuşları durduran tek müşterinin Bundeswehr olduğunu söyledi. Ordu bunu ayrıca doğrulamadı.
Şirket, saldırıyı Ukrayna’ya verdiği destekle ilişkilendiriyor ve Avrupa savunma sanayisinin yıllardır sürekli saldırı altında olduğunu belirtiyor. Ukrayna’yı açıkça destekleyen Avustralyalı drone bileşen üreticisi CubePilot da Temmuz ayında bir DNS ele geçirme saldırısı yaşamıştı.
IoT için ders: güncelleme kanalı en değerli saldırı yüzeyi
Olay savunma sanayisinde yaşandı, ama sahadaki her bağlı cihaz filosu için aynı soruyu soruyor: Güncelleme sunucunuz ele geçirilirse ne olur? Güncelleme kanalı, saldırgana tek hamlede binlerce cihaza erişim sağlar. Bu yüzden şu önlemler kritik:
- Kod imzalama ve cihazda doğrulama: Güncellemeler imzalanmalı; cihaz veya yazılım, imzası doğrulanmayan paketi kurmamalı. İmza anahtarı, güncelleme sunucusundan ayrı ve korunan bir ortamda tutulmalı.
- Aşamalı dağıtım: Güncelleme önce küçük bir cihaz grubuna gönderilmeli, sorun yoksa genişletilmeli.
- Geri alma: Hatalı ya da şüpheli güncellemede cihazlar önceki sürüme dönebilmeli.
- Beklenmeyen güncelleme alarmı: Planlanmamış bir sürümün yayına çıkması anında fark edilmeli; Quantum Systems’te olayı fark ettiren de bu oldu.
- Tedarikçiye sorulacaklar: Güncelleme altyapısının nasıl korunduğu satın alma aşamasında sorulmalı.
Uzaktan güncelleme (OTA) yönetimine dair yakın tarihli bir gelişmeyi Mender bileşen orkestrasyonu haberimizde, tedarikçilere sorulması gereken güvenlik sorularını ise kuantum sonrası şifreleme soru listesi yazımızda ele aldık. AB’de bu yükümlülükler Siber Dayanıklılık Yasası ile zorunlu hâle geliyor.
Kaynak: BleepingComputer (13 Kasım), AeroTime (13 Kasım), Security Boulevard: Daily OT Security News, 16 Kasım
Uzaktan yazılım güncellemenin nasıl çalıştığını ve güvenli bir güncelleme altyapısının nasıl kurulacağını FOTA nedir? rehberimizde anlattık.