PHP2Shell açığı aktif istismar ediliyor: Siemens’in şebeke yönetimi ve EV şarj ürünleri de etkileniyor
PHP çalışma ortamındaki PHP2Shell açıkları Check Point güvenlik ağ geçitlerine karşı iki dalga hâlinde kullanıldı. CISA, açıktan etkilenen Siemens şebeke yönetimi, enerji ve EV hızlı şarj ürünleri...
PHP programlama dilinin çalışma ortamında bulunan ve “PHP2Shell” olarak anılan kritik uzaktan kod çalıştırma açıkları, yamaların yayımlanmasından yaklaşık bir hafta sonra gerçek saldırılarda kullanılmaya başlandı. Check Point Research’ün 12 Kasım’da yayımladığı rapora göre saldırganlar, yaması yapılmamış Check Point güvenlik ağ geçitlerinin Mobile Access portallarını hedef aldı. Check Point, faaliyeti CVE-2026-109618 ve CVE-2026-109619 numaralı açıklarla ilişkilendiriyor.
İçindekiler
İki saldırı dalgası
- 30 Ekim: İsrail’deki kurumları hedef alan ilk dalga; bazı kurumlarda veri silen (wiper) yazılım kullanıldı.
- 2 Kasım: Birçok ülke ve sektöre yayılan ikinci dalga; yıkıcı faaliyet görülmedi.
- Saldırganlar ilk erişimden sonra ayrı bir açıkla (CVE-2026-123039) root yetkisi aldı, giriş sayfası şablonlarına web kabuğu ve arka kapı yerleştirdi, ardından SSH üzerinden VMware ESXi sunucusuna geçip veri silen yazılımı çalıştırdı.
- Check Point, saldırının kime ait olduğunu yüksek güvenle söyleyemeyeceğini belirtiyor.
OT tarafı: Siemens ürünleri
Açık PHP’nin kendisinde olduğu için PHP kullanan endüstriyel ürünler de etkileniyor. CISA, 12 Kasım’da Siemens’in iki duyurusunu yeniden yayımladı; ikisinin de CVSS puanı 9,8:
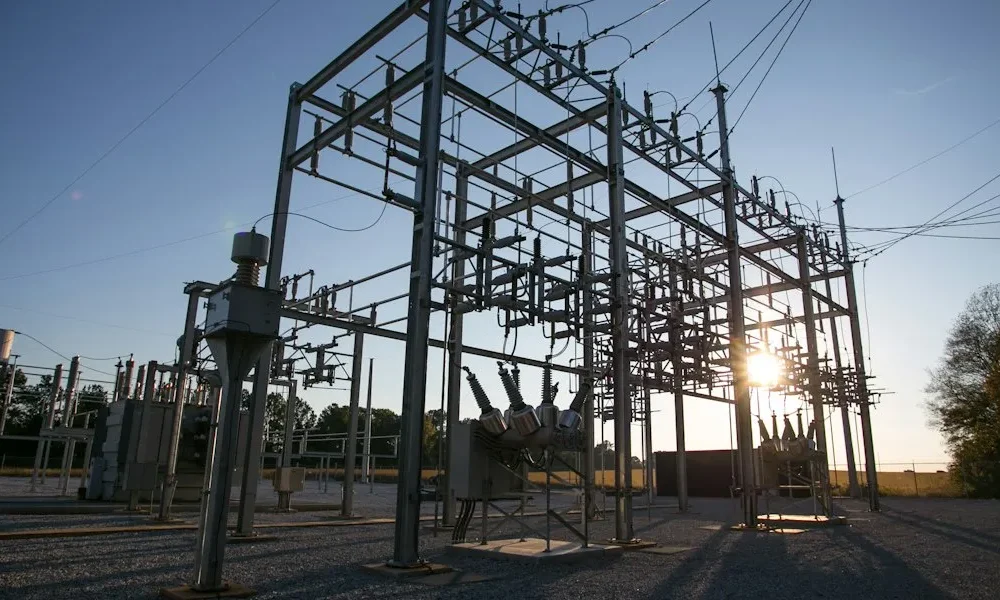
- ICSA-26-316-01 (bina otomasyonu ve enerji ürünleri): AMIS TS, Energy Engage, Spectrum Power 3, 4, 7 ve TG (şebeke yönetimi), Heliox Rapid (EV hızlı şarj) ve bt-monitoring-vm
- ICSA-26-316-05: PAN-OS üzerinden RUGGEDCOM APE1808
Siemens etkiyi değerlendirmeye devam ediyor; bazı ürünler için düzeltme yayımlandı, bazıları için bekleniyor. Siemens OT ürünlerinin istismar edildiğine dair bir bildirim yok; yıkıcı saldırılar Check Point ağ geçitlerini hedef aldı.
Türkiye’deki enerji şirketleri ve şarj operatörleri için öneriler
- Spectrum Power, Energy Engage veya Heliox Rapid kullanan dağıtım şirketleri ve şarj operatörleri Siemens ProductCERT duyurularını kontrol edip düzeltmesi çıkan ürünleri güncellemeli
- Yönetim arayüzlerini internete açık bırakmayın; yalnızca VPN ve ayrı yönetim ağı üzerinden erişime izin verin
- PHP kullanan tüm sistemlerde (portal, izleme, raporlama sunucuları) 21 Ekim yamalarının uygulandığını doğrulayın
- Güvenlik ağ geçitleri ve VPN cihazlarını en öncelikli yama grubuna alın; OT ağına giden yol çoğunlukla bu cihazlardan geçiyor
Kaynak: Check Point Research, SecurityWeek, CISA ICSA-26-316-01, CISA ICSA-26-316-05, Security Boulevard